Discussion: 官宣恋情
据《卫报》2026年10月23日报道,网络安全专家发出严厉警告:人工智能正将全球网络基础设施推入前所未有的攻击浪潮。本周发现的PHP编程语言严重漏洞被命名为“黑色十月”,研究人员首次借助AI工具识别出这一潜伏数十年的致命缺陷。业界高管预测,一场“漏洞海啸”即将到来,传统修复模式已无力应对。
定档官宣AI首次发现沉睡数十年的PHP致命缺陷
2026年10月21日,网络安全研究团队利用AI辅助分析,在PHP语言核心中发现了一组严重远程代码执行漏洞。据《卫报》报道,这些漏洞可能已存在“数十年”,但因利用链极其复杂,人类研究者始终未能成功触发。以色列云安全公司Wiz在博客中写道:“这是PHP历史上,甚至软件史上最严重的漏洞之一”。研究人员估计,全球约70%的网站(数千万站点)因使用PHP而面临被完全控制的风险。
撤档风波行业领袖齐声警告:漏洞海啸即将淹没防御
OpenAI首席执行官Sam Altman在周四晚间的表态中直言:“我不再认为我们能修补所有漏洞。”他加入了越来越多的技术领袖的合唱。Anthropic公司副总裁兼首席信息安全官Jason Clinton在X平台发文称:“未来数月将迎来漏洞海啸,没有足够时间修补关键基础设施。”Salesforce首席执行官Marc Benioff将这一局面形容为“红色警报”。Cloudflare首席执行官Matthew Prince则警告:“感觉天要塌了,感觉我们无能为力。”
演员片酬漏洞利用速度史无前例:从数千到数百万仅用2小时
Prince在X上发布的详细数据显示了AI时代攻击速度的恐怖。在漏洞公开前的10小时内,Cloudflare已检测到数千次试探性攻击;公开后45分钟,这一数字飙升至数万;2小时内达数十万;随后迅速突破百万级别。以下是攻击尝试的时间线:
天价片酬| 时间节点 | 攻击尝试次数 | 备注 |
|---|
| --- | --- | --- |
|---|
| 公开前10小时内 | 数千次 | 攻击者已提前获知漏洞信息? |
|---|
| 公开后45分钟 | 数万次 | 利用代码开始扩散 |
|---|
| 公开后2小时 | 数十万次 | 自动化扫描工具全面启动 |
|---|
| 公开后数小时内 | 数百万次 | 全球恶意流量峰值 |
|---|
《卫报》证实,针对PHP漏洞的攻击尝试“已经开始”。这一速度远超人类安全团队的手动响应能力。
阴阳合同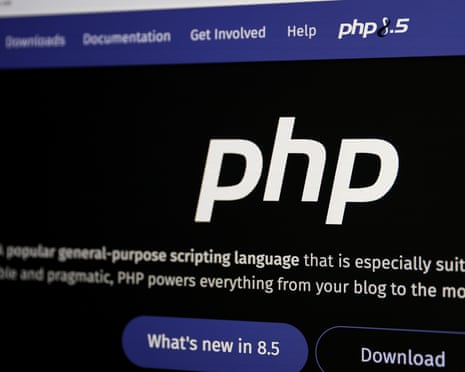
英美政府网站紧急下线,NSA发出最高警报
漏洞公开后,英美两国大量政府网站及私营企业被迫临时下线以安装补丁。美国国家安全局(NSA)发布正式警报,建议所有运行PHP的站点“立即实施补丁”。NSA在声明中指出:“恶意网络行为者可能进一步利用这些漏洞未经授权访问服务器,窃取敏感数据、破坏服务或深入渗透网络。”多家大型云服务商、银行、电商平台均已确认受到攻击尝试。
恶意攻击者同样受益于AI,“黑盒”工具泛滥
安全专家担忧,AI在帮助防御方发现漏洞的同时,同样赋予攻击者前所未有的能力。Prince描述:“未来两年的新工具拥有无限耐心,会在互联网上扫描寻找漏洞。”与人类黑客不同,AI驱动扫描可以昼夜不停、覆盖全部代码路径。这意味漏洞的发现与利用将进入“军备竞赛”,而传统基于CVE的打补模式根本跟不上。
FAQ
Q1: 什么是“黑色十月”?
A1: “黑色十月”指2026年10月21日公开的一组PHP语言严重漏洞事件。网络安全研究者首次借助人工智能工具发现了这些隐藏数十年的致命缺陷。因影响范围覆盖全球约70%的网站,且攻击尝试迅速爆发,业界称之为“黑色十月”。
Q2: 普通用户应如何保护自己?
A2: 普通用户无法直接修补服务器端漏洞。建议立即更新网站软件版本(若为站长)、启用Web应用防火墙(WAF)、并关注官方补丁信息。对于网民,避免在受影响网站输入敏感信息,并使用杀毒软件和浏览器安全插件。
结语
“黑色十月”标志着网络安全的转折点:AI不仅成为防御工具,更释放了攻击方的潜力。当漏洞发现与利用速度超越人类修补能力时,全球数字化社会必须重新思考整个安全架构。未来数月,随着更多AI辅助发现的漏洞浮出水面,我们或将迎来真正的“漏洞海啸”。
Related Threads - 电影新闻
2026年10月,AI辅助发现潜伏数十年的PHP致命漏洞,全球70%网站面临风险。行业领袖警告“漏洞海啸”,攻击尝试在2小时内从数千飙至数百万。了解Black October事件始末与防护建议。