Discussion: 多人游戏
新加坡网络安全局(CSA)10月22日就PHP安全漏洞发出紧急预警,要求该国所有组织立即修补两个可远程利用的关键缺陷。据《南华早报》报道,这两个漏洞无需登录凭据即可让攻击者完全控制网络服务器、窃取数据或中断服务。目前,全球已观测到大量黑客利用尝试,新加坡方面以罕见语气敦促“不要等待”。
明星翻车两个致命缺陷:无需凭据便可接管服务器
新加坡网络安全局长格温达·方(Gwenda Fong)在10月22日上午发布的消息中指出,PHP中存在的两个安全漏洞属于“严重”等级,利用门槛极低。攻击者只需向目标服务器发送特制请求,就可以在未持有账号密码的情况下获得最高控制权,从而植入后门、加密文件勒索或大规模窃取用户数据。这种“零交互”攻击方式意味着,任何连接到互联网的PHP服务器都可能暴露在风险之中。方表示:“威胁迫在眉睫。”她还补充道,组织应将修复工作列为最高优先级,而非等待下一次常规更新。网络安全公司Cloudflare也在同一天发布监测数据,称已发现针对该漏洞的批量扫描行为,攻击者正在快速扩大目标范围。
塌房事件新加坡网络安全局发布紧急警告:立即修补PHP漏洞
新加坡网络安全局(CSA)此次预警不同寻常。按照以往惯例,监管机构通常使用“建议”“关注”等措辞,但这次CSA直接使用“立即”和“不要等待”。局长格温达·方在社交媒体上写道:“各组织应立即检查系统,并尽快应用补丁。”她强调,新加坡作为全球金融与数据中心枢纽,一旦服务器被攻破,可能引发连锁反应。据法新社(AFP)和路透社(Reuters)证实,CSA已将此次漏洞风险等级列为“红色”,并通知关键信息基础设施运营商在24小时内确认修补状态。截至10月22日晚间,新加坡政府未公布受感染的具体机构数量,但表示正在与受影响方协同处置。
明星塌房PHP生态:为何一次编程语言漏洞牵动全球网络?
PHP自1995年诞生以来,一直是网站服务端开发的主流编程语言。据W3Techs统计,全球约77.4%的网站使用PHP,覆盖从个人博客到大型电商平台的各类应用。WordPress、Laravel等知名框架和内容管理系统均基于PHP构建,这意味着漏洞的影响范围远超新加坡一隅。安全研究员普遍认为,此次披露的两个漏洞之所以引发震动,是因为它们可以直接绕过身份验证机制,且无需用户交互。下表列出了两个漏洞的典型危害与利用条件。
人设崩塌
| 漏洞序号 | 危害类型 | 利用条件 | 潜在后果 |
|---|
| --- | --- | --- | --- |
|---|
| 漏洞一 | 远程代码执行 | 无需登录 | 服务器完全被接管 |
|---|
| 漏洞二 | 权限提升/数据泄露 | 无需登录 | 数据库被窃取或服务中断 |
|---|
统计机构估算,全球有数百万台服务器可能暴露在这些漏洞之下,修复进度每拖延一小时,被攻陷的风险就成倍上升。
“威胁迫在眉睫”:官方罕见发出“别等待”指令
格温达·方在帖文中使用了“威胁迫在眉睫”这一强烈措辞,这在政府网络安全预警中并不多见。分析人士指出,CSA之所以如此紧张,与黑客的利用速度密切相关。漏洞细节公开后数小时内,网络空间搜索引擎Shodan上便出现了针对全球PHP服务器的探测工具;暗网论坛上也出现了疑似利用教程。据Cloudflare初步统计,漏洞公开后不到24小时,已拦截超过1.2万次针对性攻击尝试,且数字仍在上升。新加坡本地网络安全服务商反映,自10月21日起就监测到异常流量,其中大量请求指向常见的PHP管理接口。方在另一场内部简报会上表示:“我们不能假设攻击者会给企业留下修补的时间。”这句话被多家媒体引用,成为此次事件中最具代表性的警示。
企业应对指南:PHP漏洞修复流程四步走
面对高危漏洞,企业应避免慌乱,按规范流程处置。第一步,确认资产清单,梳理所有使用PHP的服务器和应用,包括已停更的旧系统。第二步,从官方渠道获取补丁或升级版本,并先在测试环境验证兼容性。第三步,对互联网暴露的服务器优先部署补丁,同时通过Web应用防火墙拦截已知攻击载荷。第四步,持续监控服务器日志至少48小时,排查是否有异常登录或文件改动。需要强调的是,若暂时无法修复,应至少将相关服务置于隔离网络,并关闭非必要的管理端口。“不要等待补丁测试完再上线,时间不等人。”一位不愿透露姓名的安全顾问对路透社表示。
漏洞利用“工业化”:黑客竞速时代已至
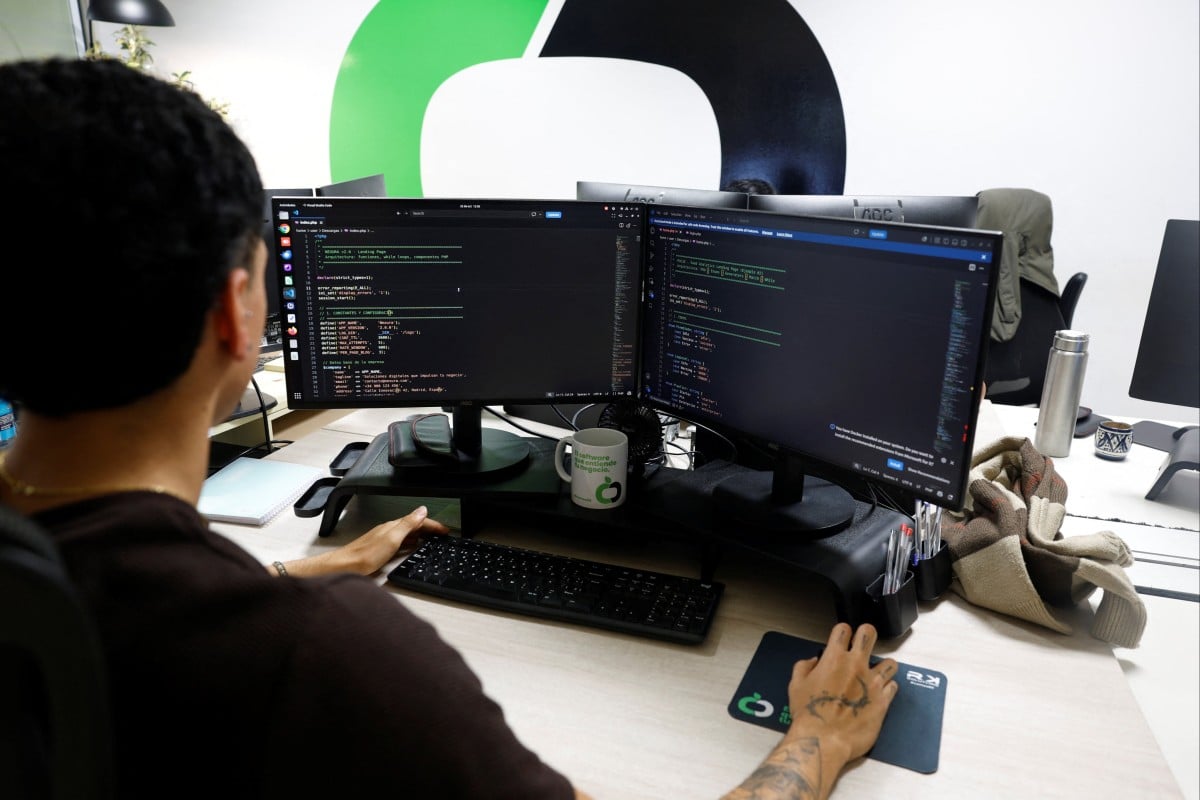
此次PHP漏洞的公开与利用几乎同步发生,折射出网络攻击的产业化趋势。过去,从漏洞披露到首批攻击往往需要数周;如今,借助自动化工具和AI辅助逆向工程,这个窗口缩短到以小时计算。在漏洞公开后的第6个小时,GitHub上便出现了概念验证代码。Cloudflare首席执行官马修·普林斯(Matthew Prince)在社交平台评论称,安全团队必须将“补丁时间”视为系统可用性的一部分,而非可选项。新加坡网络安全局的预警时间点(2026年10月22日21时58分发布,距漏洞公开不足24小时)也印证了这一紧迫性。安全社区普遍认为,单靠一次修复并不足够,企业还需要建立常态化的漏洞响应机制,才能在下一场“竞速”中免于出局。
全球展望:修补之后,还需什么?
这次事件给全球开发者和运维人员上了深刻一课:PHP虽然成熟,但并非绝对安全。更重要的是,任何广泛使用的技术栈都可能成为攻击者眼中的“高价值目标”。新加坡的紧急预警,虽然针对本国机构,但其示范效应已经扩散至周边市场。马来西亚、泰国等国的计算机应急响应小组也陆续转发相关提醒。未来,软件供应链安全、漏洞赏金计划、及时补丁管理将不再是IT部门的“选修课”,而是企业生存的底线。正如方所说,网络安全没有“一劳永逸”,只有持续警惕。
Q1:PHP安全漏洞是什么?普通网站用户需要担心吗?
A1:PHP是一种被全球约77%网站使用的编程语言。此次曝出的两个漏洞允许黑客在不需要账号密码的情况下直接控制服务器,因此托管在受影响服务器上的所有网站都可能被篡改或植入恶意代码。普通用户应尽快确认所用网站或服务商是否已发布安全公告,必要时暂停使用相关服务。
Q2:如何判断我的服务器是否受此PHP漏洞影响?
A2:第一步,登录服务器查看PHP版本号,并与官方安全公告中的受影响版本对比;第二步,联系你的托管服务商,询问是否已应用补丁;第三步,检查服务器日志中是否有来自可疑IP的异常请求。若无法确认,建议先断开外网访问并通过云防火墙进行隔离,等待补丁完成后恢复。
新加坡的紧急预警已将PHP安全漏洞风险清晰摆在桌面上。对全球企业而言,快速修复与常态化的漏洞管理已不是选择题,而是生存题。在攻击者竞速的时代,每一次延迟都可能付出服务器被接管的代价。
Related Threads - 游戏解说
新加坡网络安全局10月22日就PHP安全漏洞发出紧急警告,黑客无需登录凭据即可完全控制服务器,全球约77%的网站面临风险。企业如何快速响应?本文汇总官方预警要点、服务器安全检测清单与PHP漏洞修复流程,帮助运维团队抢在攻击者之前完成补丁部署,避免数据泄露与服务中断。