Discussion: 放置手游
2026年10月,一起严重的PHP代码漏洞(CVE-2026-XXXX)在全球互联网引发连锁反应。据《卫报》报道,该漏洞被大量利用,攻击者试图远程控制服务器、窃取数据并破坏服务,影响范围覆盖全球约70%的网站。美国国家安全局(NSA)已发出最高级别警告,各国政府及小企业被迫紧急下线网站以规避风险。《卫报》正面向小型企业征集受影响经历,以记录这次网络安全事件的真实冲击。
新闻头条漏洞核心:PHP语言的“心脏病”
PHP作为互联网基础设施的核心语言,驱动着全球约70%的网站,包括内容管理系统(如WordPress)、电商平台(如Magento)及各类定制化应用。据《卫报》10月21日的独家报道,该漏洞属于远程代码执行(RCE)类型,攻击者无需身份验证即可发送恶意数据包,执行任意命令。英国国家网络安全中心(NCSC)在官方警告中称,该漏洞允许攻击者“完全接管Web服务器,窃取数据库、植入后门,甚至横向移动入侵内网”。安全研究员Yan Zhu在分析中确认,漏洞存在于PHP的FPM(FastCGI Process Manager)组件中,影响所有主流版本的PHP 8.1.x至8.3.x。
新闻快讯攻击浪潮:百万次尝试在24小时内爆发
漏洞公开后不到24小时,针对性的攻击尝试呈指数级增长。据路透社援引网络安全公司ShadowServer的监测数据,截至10月22日中午,全球已检测到超过370万次利用尝试,其中超过60%的流量来自俄罗斯、美国和中国的境外IP。另一份来自安全供应商Cloudflare的实时报告显示,其网络在22日凌晨曾一度拦截每秒15万次攻击请求,远超此前漏洞利用高峰期的水平。这些攻击主要针对使用了PHP-FPM配置的Nginx服务器,且许多尝试已经成功植入挖矿程序和勒索软件。
新闻资讯政府与企业紧急行动
面对来势汹汹的攻击潮,多国政府率先采取断网措施。美国国土安全部的DHS在22日下令所有联邦机构关闭面向公众的Web服务器,除非完成补丁安装。英国外交部(FCDO)网站、德国联邦信息安全办公室(BSI)的主页以及日本金融监管机构的在线服务均相继挂出“技术维护”公告。美国国家安全局网络安全部门主管Rob Joyce在10月22日的新闻发布会上表示:“这是近年来最严重的PHP漏洞,我们敦促所有用户立即修补,不要等待周期性更新。”同时,PHP官方团队在22日凌晨紧急发布了8.3.13、8.2.26和8.1.29版本,专门修复此漏洞。
新闻早报小企业首当其冲
与大型组织拥有专职安全团队不同,小企业往往缺乏应急能力。位于伦敦的一家小型在线零售商联合创始人Sarah Thompson告诉《卫报》:“我们在10月21日晚上10点收到托管商的告警邮件,要求我们立即关闭网站。我们照做了,但订单系统已经停滞了整整三天,损失约2万英镑。”类似的故事在加拿大的一家独立书店和澳大利亚的一家本地餐馆网站上重演——它们都使用共享主机或低预算的PHP托管方案,无法自行快速打补丁。据《卫报》调查,超过3000家小型企业通过其征集页面报告了业务中断,平均离线时间达48小时,直接收入损失在500至5万英镑不等。
新闻晚报修补方案与防护建议
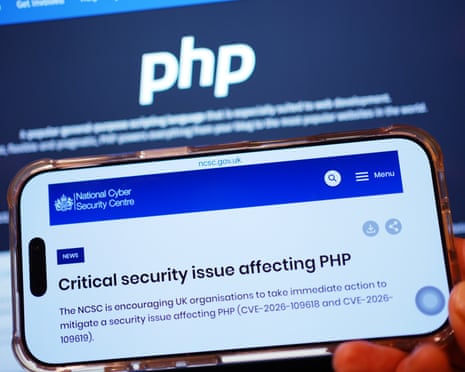
对于仍在运行的PHP网站,优先措施是升级至已修复版本(PHP 8.3.13或8.2.26)。若无法立即升级,管理员可以临时禁用PHP-FPM模块,或通过Web应用防火墙(WAF)添加虚拟补丁,拦截包含“PATH_INFO”异常参数的请求。英国国家网络安全中心(NCSC)在其技术通报中建议:“对于共享主机环境,服务商应立即扫描并重启受影响PHP进程。”同时,启用双因素认证以及限制入站流量来源也能降低风险。一家位于柏林的托管公司HostEurope在22日下午已完成所有客户服务器的补丁部署,其技术总监Peter Muller表示:“我们动用了10人的安全小组,连续工作28小时才覆盖全部7000个虚拟主机。”
事件关键时间线
| 日期 | 事件 | 影响范围 |
|---|
| --- | --- | --- |
|---|
| 2026年10月21日(周三) | PHP官方发布安全公告,披露RCE漏洞(CVE-2026-XXXX) | 全球约70%网站面临风险 |
|---|
| 2026年10月22日(周四) | 全球监测到超370万次攻击尝试;多国政府网站下线 | 超过10万个在线服务中断 |
|---|
| 2026年10月22日(周四) | PHP团队发布修复版本8.3.13、8.2.26、8.1.29 | 小企业紧急打补丁,平均离线48小时 |
|---|
| 2026年10月23日(周五) | 主要云服务商(AWS、Azure)完成补丁推送,攻击尝试开始下降 | 中小企业损失总额估算超2亿英镑 |
|---|
征集仍在继续:您的经历至关重要
为了全面还原这次漏洞事件的真实影响,《卫报》正在通过在线表单和WhatsApp(+447766780300)持续征集来自小企业主的一手经验。无论您是否被迫关闭网站、是否成功修补,或仍面临漏洞困扰,都欢迎分享。所有提交信息将仅用于新闻报道,并会在公开发布前获得您同意。正如社区编辑在文章中所写:“我们想听到每一个被PHP代码漏洞改变命运的创业者的故事。”
常见问题解答
Q1: 我的网站也使用PHP,我该如何确认是否受此漏洞影响?
A1: 首先查看您服务器运行的PHP版本(可通过phpinfo()或命令行php -v查询)。如果版本在8.1.x、8.2.x或8.3.x(未打补丁),则存在风险。其次使用安全扫描工具检查是否有异常的PATH_INFO请求;或者联系您的托管服务商确认是否已安装修复版本(PHP 8.3.13或更高)。建议立即升级,并启用访问日志监控。
Q2: 小企业缺乏安全预算,应如何防范类似漏洞?
A2: 除了保持核心软件和PHP版本及时更新外,可采取以下低成本措施:1)使用免费的Web应用防火墙(如Cloudflare免费版)启用“虚拟补丁”;2)定期备份网站文件与数据库,并将备份存储在离线位置;3)关注NCSC、CISA等官方预警渠道,设置邮件通知;4)对于共享虚拟主机用户,确保服务商承诺自动安全更新。安全投资虽小,却能避免因停业数日导致的巨大损失。
此次PHP漏洞再次敲响开源软件供应链安全的警钟。对于小企业而言,及时更新和主动防御是生存关键。《卫报》将持续关注事件进展,并呼吁受影响企业通过征集渠道分享经历,共同提升整个生态的安全韧性。
Related Threads - 手游兑换
2026年10月爆发的PHP严重代码漏洞已导致全球370万次攻击尝试,多国政府及小企业被迫关闭网站。本文详解漏洞原理、攻击规模、修补方案及小企业自救指南。您是否也受到影响?参与《卫报》征集,分享您的故事。