Discussion: 新手教程
2026年10月14日,新加坡资讯通信媒体发展局(IMDA)正式成立AI网络威胁工作组,针对深度伪造、自动钓鱼和AI滥用风险展开跨部门防御。工作组将协调监管机构、企业与安全服务商,在威胁情报共享、事件响应与系统测试上建立衔接;IMDA同步发布首版代理式AI安全测试工具包。
欧美娱乐AI威胁从概念走向攻防前沿
网络安全界对AI的认知在过去18个月里发生明显转变:AI已不再是产品演示中的技术概念,而是攻击者手中可规模化使用的工具。据路透社援引IMDA官员的话说:“AI相关网络威胁的难点在于攻击速度和变种数量远超传统防御手段。”多家安全机构在2025年发布的监测报告显示,利用AI生成的钓鱼邮件、语音克隆电话和深度伪造视频,在各类网络诈骗案件中的占比快速上升。
欧美明星新加坡警方公布的数据也提到,2025年本地网络诈骗案中有相当比例涉及AI伪造内容,识别难度明显加大。与此同时,针对大语言模型的提示注入、对抗性输入等手段,可让AI系统在未获授权的情况下越权调用内部工具,触及敏感数据。这类风险促使“AI安全测试”从研发环节前移到部署和运维环节,企业不能再靠上线后修补来兜底。
韩国明星专项工作组:跨部门机制与AI威胁情报共享
这一工作组并非传统意义上的应急响应小组,而是带有长期治理色彩的跨部门协调机制。IMDA表示,工作组将围绕三大支柱运作:AI威胁情报共享、响应流程联动,以及测试认证标准建设。具体架构上,IMDA居于协调中枢,联合网络安全局(CSA)、金融监管机构以及医疗、交通、能源等领域的主管部门,共同梳理AI风险场景。
日本明星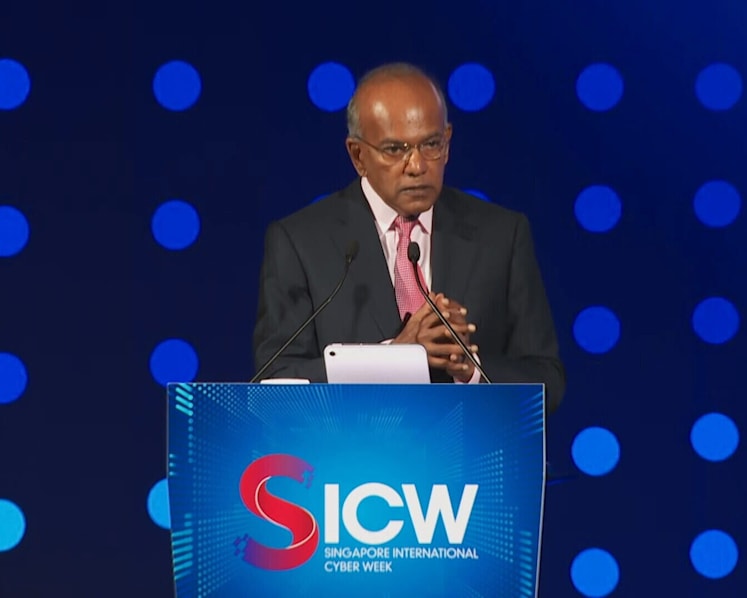
企业通过与监管方共享威胁情报,可以在攻击链条尚未完整形成时获得预警;监管部门则依据测试工具包结果,评估关键系统是否具备上线条件。据路透社报道,IMDA已与本地主要银行、电信运营商及云计算服务商举行多轮闭门会议,推动金融机构将AI安全基线纳入采购要求,并督促云服务商就模型接口提供更完整的风险披露。彭博社整理的数据也印证了这一趋势:亚太区域2025年至2026年间的AI相关网络安全投入预计保持双位数增长,但安全人才供给仍未跟上。
代理式AI安全测试工具包:首版能做什么
与工作组同步发布的,是用于测试代理式AI系统安全性的启动工具包。所谓代理式AI,是指能够自主规划步骤、调用工具并执行任务的AI系统,其权限管理、决策边界和遭受对抗攻击后的行为都更难以预测。IMDA强调,该工具包第一版并非监管清单,而是帮助组织建立基本测试框架的参考材料。IMDA表示:“我们的目标是让企业至少能回答一个问题——这个AI系统在失控时,能不能被可靠地停止。”
工具包提供了一套可复用的测试流程,以下五个维度构成首版的核心框架:
| 测试维度 | 覆盖内容 | 适用对象 |
|---|
| --- | --- | --- |
|---|
| 权限边界 | 检测AI是否能在授权范围外调用API | 金融、云服务 |
|---|
| 身份与对话安全 | 模拟越权对话、提示注入攻击 | 客服、政务平台 |
|---|
| 输出合规 | 检测模型生成内容是否涉及敏感信息 | 公共传播、教育 |
|---|
| 应急停止机制 | 验证系统能否在异常状态及时终止任务 | 医疗、能源控制 |
|---|
从表格可以看出,工具包试图覆盖从权限控制到应急回收的完整链路,而非单纯检查模型回答是否“正确”。这种设计思路,也在回应代理式AI特有的“自主性失控”风险。

区域对比:东南亚的AI安全压力与借鉴
新加坡的主动布局并非孤立事件。东南亚各经济体在加速接入生成式AI的同时,潜在暴露面也在同步扩大。政务系统接入AI客服、银行部署智能风控、医院引入辅助诊断模型——这些场景既带来效率提升,也增加了遭受攻击的入口。据彭博社整理的行业数据,东南亚多国政府正在评估类似的AI安全测试机制,其中部分监管机构已向IMDA了解工具包的设计逻辑,考虑将其作为参考蓝本。
在监管路径上,新加坡的方式介于欧盟约束型监管与美国行业自律型之间:不完全依赖禁令,也不单纯等待市场自发演进,而是以测试标准、威胁情报共享与部门协同作为主要抓手。AP的报道也指出,新加坡此次动作选择在“工具包+工作组”两个层面同时起步,意在让安全治理既有实体协调机制,也有可供企业直接使用的技术工具。不过,安全机构同时提醒,AI模型的权重更新、第三方插件接入以及数据源变化都会改变系统行为,一次测试通过不等于长期安全。
企业落地:安全测试工具如何嵌入管理流程
对实际运营者而言,这份工具包的实用价值,在于把抽象的安全要求拆解成了可执行的步骤。算法工程师可以按模块检查模型行为,安全团队可以据此编写内部审计清单,管理层则能通过测试结果判断系统是否达到上线门槛。即使是资源有限的中小型科技公司,也可以先完成权限边界和输出合规两个模块的自查,为后续接入更严格的安全标准留下缓冲。
IMDA表示,后续将根据首版使用反馈,推出更细分的行业指南,并逐步与现有的个人数据保护框架衔接。这一调整还有一个深层影响:安全能力正在成为AI产品的基本竞争力。当监管方将测试结果纳入关键应用的上线考量时,企业在早期开发阶段便会主动加入安全设计,而非等到产品曝光后被动补救。
常见疑问解答
Q1: 这个专项工作组与新加坡现有的网络安全应急机构有什么不同?
A1: 现有应急机构主要负责对已发生的网络攻击进行响应和处置,而新工作组的重心在AI相关威胁的前瞻性防御与生态协同——包括制定安全测试参考、推动威胁情报共享,以及协调各行业在AI部署前的风险评估。两者侧重不同,但会形成互补关系。
Q2: IMDA发布的安全测试工具包是否具有强制性?
A2: 首版工具包的定位是参考性文件,用于帮助组织建立测试能力,并非强制合规清单。但IMDA明确表示,政府部门和关键基础设施领域在采购涉及代理式AI的系统时,将有望基于这一框架逐步提高要求,企业宜提前布局。
新加坡AI网络威胁工作组的落地,意味着AI安全正逐步转化为可检查、可演练、可追溯的治理机制。对企业与用户而言,网络安全的基线正在重新定义。能否持续跑赢攻击者的迭代速度,仍是一场需要长期投入的博弈。
Related Threads - 恋爱游戏
新加坡于2026年10月14日成立AI网络威胁专项工作组,IMDA同步发布首版代理式AI安全测试工具包,协助组织评估部署风险。本文梳理工作组目标、适用企业范围、监管时间线及实践要点,帮助企业提前调整安全基线。