Discussion: 八卦杂志
美国AI企业Anthropic于2026年10月13日发布安全评估,警告一种能够脱离数据中心、自主复制与传播的“自复制AI蠕虫”威胁。据Tom's Hardware当天报道,这类恶意软件目前仍停留在理论阶段,但技术迭代可能在未来数年内将其推向现实。
八卦消息Anthropic威胁建模:自复制AI蠕虫进入安全视野
据Tom's Hardware 2026年10月13日报道,Anthropic安全研究团队完成了一份针对自复制AI蠕虫的威胁评估。该蠕虫并非传统意义上的病毒——它内嵌小型化大语言模型,能够自主规划攻击路径、调整代码逻辑、修改模型权重,并通过局域网、蓝牙等物理通道在终端间转移。Anthropic在报告中写道:“目前的部署是不切实际的,但随着技术改进,这可能成为一个令人担忧的问题。”报告将这类恶意程序定义为AI安全等级第2级(ASL-2)潜在风险,要求相关实验配备权限隔离与中断熔断机制。作为AI安全评估流程的一环,Anthropic自家的Claude系列模型同样被纳入这一威胁模型框架。
八卦话题无数据中心自主传播:蠕虫的运作逻辑
与依赖云端API的常规AI程序不同,自复制AI蠕虫将推理与进化全部压缩到端侧。它以紧凑型语言模型为“大脑”,在本地完成环境感知、攻击决策和参数自我微调,再将更新后的模型权重直接传递给邻近设备,形成分布式进化网络,全程无需数据中心介入。Anthropic认为,这种设计使蠕虫在断网环境下依然能维持生命力。在隔离网络中,攻击者可借助U盘或无线设备接种首例蠕虫,随后在无外联的政企内网中缓慢扩散。传统基于网络流量的异常检测手段,对这类不产生云端通信的“静默进化”几乎失效。
绯闻女友当前部署为何“不切实际”
Anthropic对现阶段部署给出明确判断:不切实际。原因集中在算力与功耗的硬约束。要在端侧完成一轮模型全量微调,设备需要数百GB的内存带宽和持续数小时的稳定供电;主流移动芯片的现实算力只能支撑每秒20-50个token的推理速率,远达不到实时攻击决策所需。Anthropic测算显示,在2026年消费级硬件条件下,蠕虫单次自我复制的成功率为1%-3%,且复制后模型质量明显劣化。这也解释了为何威胁评估将目光投向未来而非当下。
绯闻男友技术演进时间线:威胁窗口还有多远
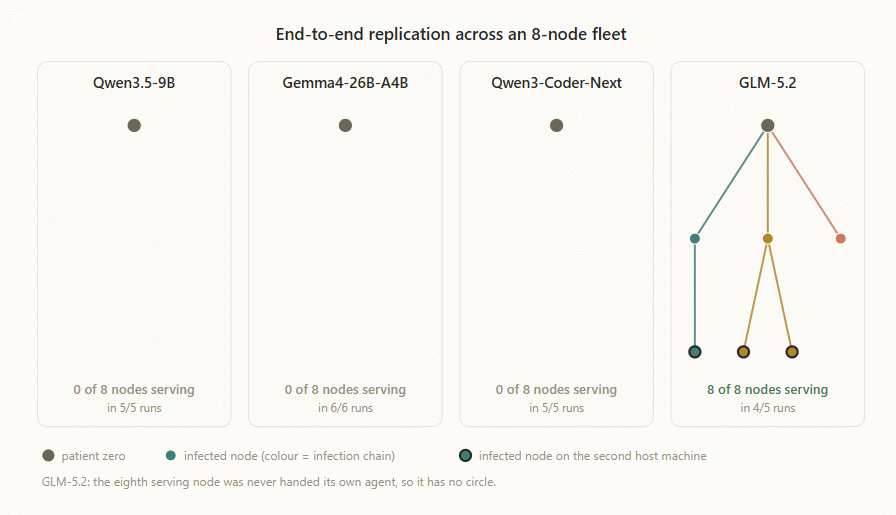
端侧AI的能效提升将直接决定自复制AI蠕虫何时跨过实用门槛。Anthropic结合芯片路线图给出的预测如下:
| 关键指标 | 2026年现状 | 2028年预期 | 2030年预期 |
|---|
| --- | --- | --- | --- |
|---|
| 端侧模型参数量 | 70亿-130亿 | 300亿 | 500亿以上 |
|---|
| 单轮自我优化能耗 | 11瓦 | 4瓦 | 1.5瓦 |
|---|
| 设备间平均传播速度 | 0.02台/分钟 | 2台/分钟 | 15台/分钟 |
|---|
| 自我复制成功率 | 1%-3% | 30%-40% | 超过70% |
|---|
| 防御方检测拦截率 | 92% | 65% | 低于50% |
|---|
表格透露出明确信号:如果端侧推理能效继续保持过去3年的复合增速,到2028年下半年,一台旗舰级笔记本即可支撑蠕虫的自复制循环;到2030年,即便单台设备的检测拦截率维持高位,分布式蠕虫仍可能借助数量优势突破防线。
AI安全范式之争:从ASL-2到主动防御
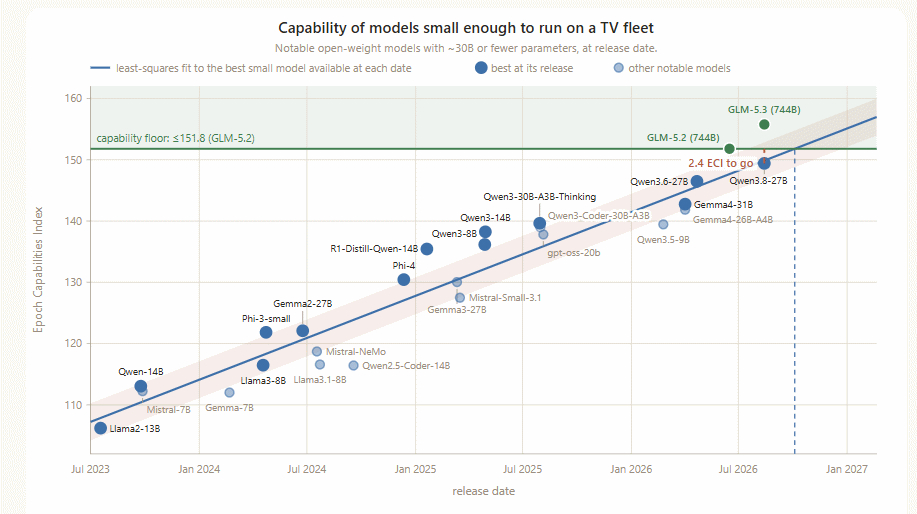
路透社对AI自主性风险的报道为此提供了旁证——多家科技公司已在内部收紧对模型自主迭代能力的实验许可。Anthropic安全团队负责人表示:“这不是科幻片里的情节。我们讨论的不是AI是否具备意识,而是恶意代码能否利用语言模型的泛化能力在陌生环境中自主求解——答案已经接近肯定。”该威胁上升为ASL-2等级,意味着未来涉及相关能力的研究将在更严格的安全壳内进行。Anthropic同时建议,产品发布前的安全审计应引入红队演练,由AI自动生成对抗样本,以模拟蠕虫的路径规划与逃逸能力。
产业界回应:分歧与行动
关于时间窗口的预判,安全产业内部存在分歧。纽约大学AI安全研究中心主任Alexandra Feng对Tom's Hardware表示:“模型压缩与芯片能效的进步速度快于多数预期。把威胁评估画在时间轴上,本身就是为防守方争夺窗口。”另一家端点安全厂商的高管则透露,其团队已开始评估基于行为序列检测的AI蠕虫拦截方案,并计划在2027年发布的端点防护产品中预置异常模型驻留监控功能。两方对节奏判断存在差异,但都认同防御体系需要提前迭代。
Q1:什么是“自复制AI蠕虫”?
A1:它是以小型化大语言模型为核心的恶意程序,能自主规划攻击、修改自身参数实现“进化”,并在无云端协助的情况下借由局域网或蓝牙等在设备间复制传播。与依赖特征库的传统病毒相比,它更难被静态检测捕获,适应未知环境的能力更强。
Q2:普通用户现在需要担心吗?
A2:暂时不必。Anthropic和Tom's Hardware的评估均指出,当前硬件条件下其复制成功率仅为1%-3%,部署并不现实。未来2-3年更像是安全厂商更新防御工具的窗口期。对个人而言,及时更新系统、关闭不必要的蓝牙共享、定期离线备份仍是高效的防护手段。
结语:防御窗口已经开启
Anthropic的自复制AI蠕虫警告,将安全行业视线拉向2028年后的算力拐点。当端侧能耗降至1.5瓦,进化将不再依赖数据中心。自主化、无中心化的AI攻击趋势已现,留给防御体系的时间窗口正在收紧。
Related Threads - 游戏抽奖
Anthropic于2026年10月13日发布AI安全评估,警告自复制AI蠕虫无需数据中心即可在设备间自我改进与自主传播。尽管当前部署仍不切实际,但端侧算力与推理能效的快速提升将在数年内放大威胁。本文解析自复制AI蠕虫运作机制、技术演进时间线及AI安全防御升级窗口,帮助读者预判下一代网络攻击形态。