Discussion: 晒结婚证
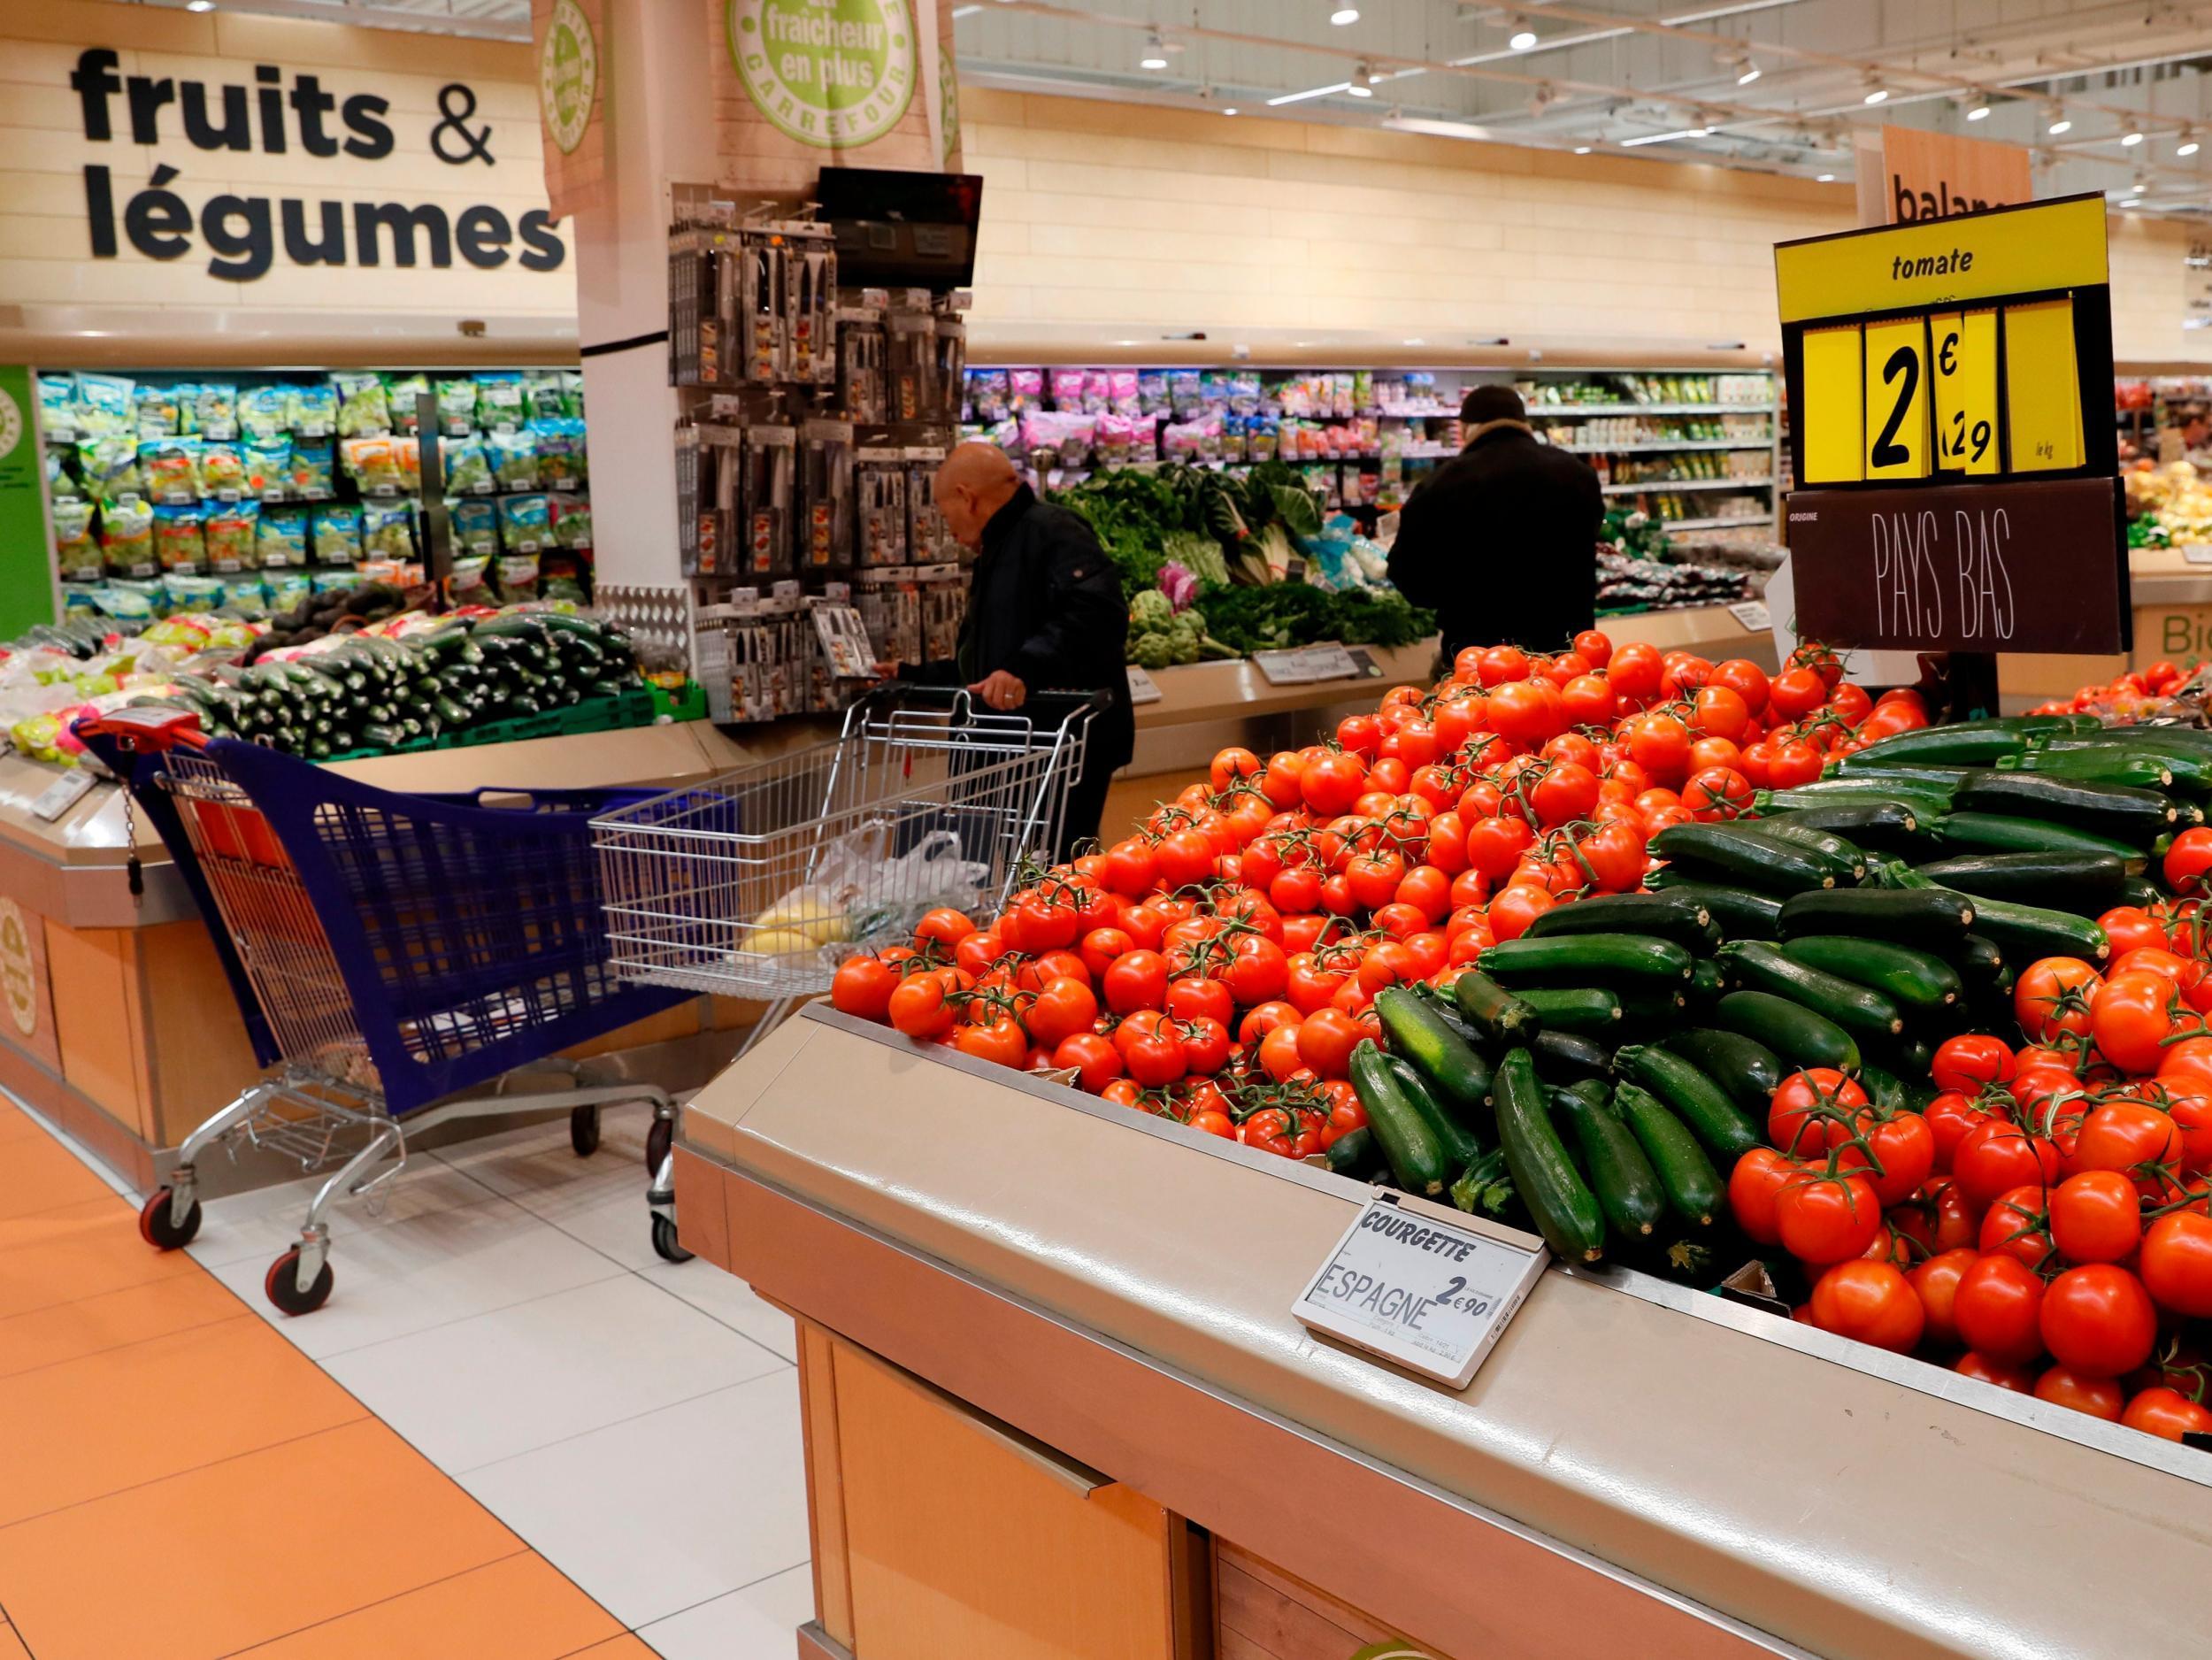
据英国《独立报》2026年10月12日报道,一场针对商用冷藏系统的“前所未有”网络攻击波及法国三大连锁超市——Intermarché、E.Leclerc和Coopérative U(Super U),导致超过150家门店的冷藏设备温度被人为篡改,大量生鲜、乳制品、肉类及冷冻食品在夜间彻底腐坏,预估经济损失达数百万欧元。法国国家网络安全局(ANSSI)已联合执法部门启动紧急调查。
金婚纪念攻击手法:远程操控持续除霜,温度飙至50°C
与传统勒索软件或数据窃取不同,此次攻击的目标直接指向超市冷链命脉——冷藏控制软件。黑客并未完全关闭制冷系统,而是远程进入控制器,将运行模式强制切换为“持续除霜循环”。据《独立报》引述知情人士透露,此举导致冷藏柜内部温度从标准的0-4°C急剧攀升至50°C,相当于在炎夏中关闭所有冷库门。
恩爱日常周一早晨,各门店员工开门时发现满地融化的积水、发臭的肉类和变质的乳制品。一名Super U店员描述:“气味令人作呕,整个冷鲜区就像一座垃圾场。”初步统计显示,仅阿尔萨斯地区阿格诺镇的一家Intermarché和一家E.Leclerc,合计损失已高达27万欧元(约合22.5万英镑)。
甜蜜互动受影响超市与损失对比(表格)
| 超市品牌 | 受影响门店数(估算) | 单店平均损失(欧元) | 主要受损品类 |
|---|
| --------- | ------------------- | ------------------- | ------------- |
|---|
| Intermarché | 60+ | 15万-20万 | 冷鲜肉、熟食、冷藏乳制品 |
|---|
| E.Leclerc | 50+ | 8万-12万 | 冷冻海鲜、冰淇淋、酸奶 |
|---|
| Super U | 40+ | 10万-18万 | 生鲜蔬果、冷盘、奶酪 |
|---|
注:数据综合自《独立报》、法国地方媒体《西南报》及超市内部通报,实际数字因门店规模差异可能存在上浮。
秀恩爱照
超市高层回应:技术团队昼夜抢修
法国Coopérative U集团首席执行官多米尼克·谢尔歇(Dominique Schelcher)向媒体确认,其零售网络是此次攻击的重灾区之一。谢尔歇表示:“我们的技术团队正在与专业网络安全专家协同工作,试图在最短时间内恢复正常运营,并尽可能挽回可食用商品。”他同时透露,部分门店的备用冷藏车已紧急调运,但全面恢复仍需数日。
《独立报》援引Intermarché母公司集团的声明称,公司已启动应急保险理赔程序,并提醒消费者注意近期部分生鲜商品的缺货现象。E.Leclerc方面则拒绝就具体损失金额置评,但表示将全力配合ANSSI的调查。
专家分析:软件漏洞被利用,Danfoss成调查焦点
网络安全专家指出,黑客很可能利用了丹麦工业制冷巨头丹佛斯(Danfoss)生产的远程管理软件中的已知漏洞。据英国《卫报》早前的报道,Danfoss的AK-SM系列控制器曾于2025年被曝存在多个安全后门,但当时仅被标记为“低风险”。此次攻击意味着这些漏洞已被恶意利用。
法国网络安全分析师埃里克·勒梅尔(Eric Lemaire)对法新社表示:“这是供应链物理安全与网络安全交织的典型案例。攻击者没有选择窃取数据,而是选择破坏冷链,这比单纯勒索更具破坏性——因为食物损失是不可逆的。”他警告,随着物联网设备在零售业的普及,类似针对物理基础设施的攻击将越来越常见。
法国近期重大网络攻击回顾(表格)
| 时间 | 攻击目标 | 影响范围 | 损失/后果 |
|---|
| ------------- | ----------------------- | ------------------------------------------------ | ----------- |
|---|
| 2026年8月 | 法国税务总局(DGFiP) | 67.8万纳税人及企业信息泄露,包括收入与房产记录 | 大规模数据外泄 |
|---|
| 2024年初 | 第三方支付平台Viamedis与Almerys | 3300万健康保险持有人个人信息暴露 | 全国药店一度转为人工结算 |
|---|
| 2026年10月 | 三大超市冷控系统 | 150+门店冷链中断,数百万欧元食品损失 | 食品安全危机、供应链中断 |
|---|
ANSSI启动调查,或牵连工业物联网安全标准
法国国家网络安全局(ANSSI)在其官方通报中确认,已对此次“针对关键基础设施的精密攻击”立案调查。局长纪尧姆·普帕尔(Guillaume Poupard)在10月12日的新闻发布会上表示:“我们正在与欧洲刑警组织Europol合作,追踪攻击来源。”目前尚未有任何黑客组织声称负责。
安全专家分析,攻击者可能通过供应链渗透——先攻破Danfoss的远程维护平台,再以管理员身份批量下发恶意指令。这一模式与2024年针对美国水厂攻击(使用Unitronics控制器)的手法高度相似。欧盟委员会已表示将重新评估零售业IoT设备的最低安全标准。
FAQ段
Q1: 普通消费者如何判断购买的冷冻食品是否安全?
A1: 此次攻击主要导致超市内冷藏/冷冻商品在夜里变质,但被污染的商品已被门店下架并销毁。建议消费者留意产品包装是否完整、包装袋内有无结霜异常或水渍,以及肉类、乳制品是否有酸腐气味。若怀疑商品曾暴露于不当温度,可要求退款。
Q2: 此类攻击能否通过技术手段提前防范?
A2: 能。安全专家建议零售企业立即实施三项措施:①对远程管理软件启用多因素认证;②将冷藏控制器与公共互联网隔离,通过VPN专线维护;③部署温度异常警报系统,并与安保中心联动。Danfoss已宣布将加速推送固件更新。
总结与展望
此次法国超市冷链攻击揭示了数字时代下“实体供应链”的脆弱性——黑客无需触碰一瓶牛奶,就能让整条冷链瘫痪。法国政府已承诺将零售冷链纳入关键基础设施保护范畴,并推动欧盟在2027年前出台强制性IoT安全标签制度。对于全球零售业而言,这起事件是一记警钟:物理世界的安全,正在被代码重新定义。
Related Threads - 道歉声明
法国三大连锁超市遭前所未有网络攻击,黑客远程强制持续除霜使冷藏温度升至50°C,数百万欧元生鲜食品腐坏。ANSSI联合Europol追查,专家警告IoT安全危机。