Discussion: 手游预约
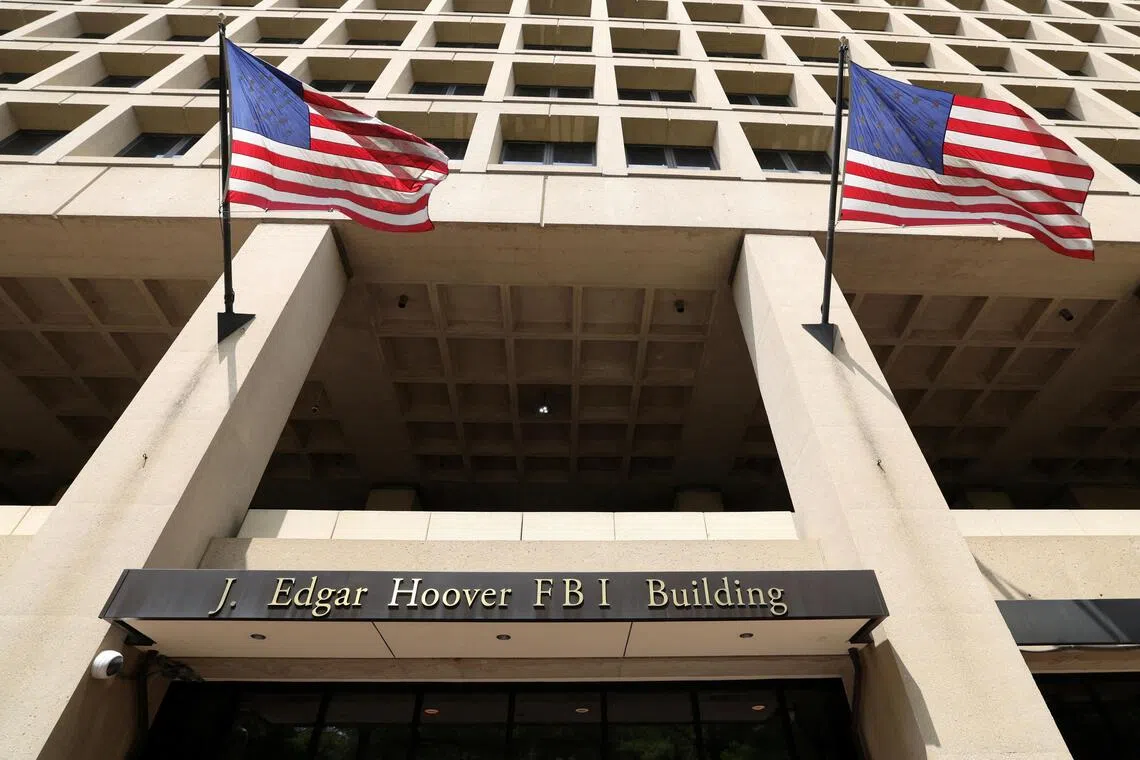
据路透社2026年10月6日报道,美国联邦调查局(FBI)于10月5日移除了一名埃森哲(Accenture)的合同工,原因是该合同工未能及时安装安全补丁,导致FBI内部系统被黑客入侵,数千名现役及前雇员敏感信息遭泄露。此次事件暴露了第三方合同工管理中的重大安全漏洞,引发美国情报界的高度关注。
明星夫妻事件概述:合同工因失职被立即撤职
两名知情人士透露,FBI在内部调查确认后,于10月5日将负责维护Oracle PeopleSoft人力资源平台的埃森哲合同工立即撤职。FBI网络部门负责人布雷特·莱瑟曼(Brett Leatherman)在声明中表示:“经审查,事件是由于第三方组织管理的平台出现安全故障——合同工未能实施专门为保护该平台而发布的安全补丁。”FBI已采取所有必要措施“减轻进一步风险并保护员工队伍”。路透社无法立即确认该合同工的具体身份及当前雇佣状态。
明星情侣数据泄露根源:未打补丁的系统漏洞
据两名消息人士称,出事的平台是Oracle的PeopleSoft——一款被FBI用于人力资源管理的软件。黑客组织ShinyHunters于2026年9月22日宣称通过该平台漏洞成功入侵FBI招聘网站,窃取了涵盖数万名现役和离职雇员的数据,包括姓名、职务、电子邮件地址甚至部分人员的情报角色信息。莱瑟曼在声明中强调:“安全补丁已明确发布给合同工,但并未被实施。”这一疏忽直接导致了攻击者利用已知漏洞进入系统。
明星家庭ShinyHunters黑客组织与数据窃取过程
据法新社引用黑客在暗网发布的声明,ShinyHunters在9月22日宣称窃取了FBI约2.5万名员工的个人资料。该组织此前曾多次攻击大型企业数据库。安全专家分析,攻击者利用的是PeopleSoft系统一个已于多个月前被披露的SQL注入漏洞。FBI在事发后立即关停了招聘网站,并启动内部调查。一位不愿具名的FBI前官员表示:“第三方合同工存在如此严重的安全疏忽,对FBI而言是极大的尴尬。”
豪门八卦| 关键时间节点 | 事件细节 | 涉及方 |
|---|
| --- | --- | --- |
|---|
| 2026年9月22日 | ShinyHunters宣称攻破FBI招聘系统,窃取员工数据 | 黑客组织、FBI |
|---|
| 2026年10月5日 | FBI移除埃森哲合同工,确认补丁未安装 | FBI、埃森哲 |
|---|
| 2026年10月6日 | 路透社独家披露事件细节 | 媒体、FBI |
|---|
埃森哲的角色与回应
埃森哲在声明中表示:“我们自豪地支持FBI的任务,并将继续这样做。”但该公司未回答关于合同工是否因失职被解雇或面临其他处罚的提问。一名熟悉内部调查的消息人士称,该合同工是埃森哲派驻FBI现场的IT运维人员,负责PeopleSoft系统的日常维护。埃森哲作为FBI长期IT服务供应商,此前曾多次获得联邦网络安全合同。此次事件暴露出大型外包商在分包人员管理上的风险。
FBI应对措施与员工影响
FBI已开始通知受影响员工,并建议他们更改密码、监控信用记录。莱瑟曼在另一份内部备忘录中写道:“我们正在与执法伙伴合作,追踪被盗数据的流向。”一名不愿公开姓名的FBI特工告诉路透社:“我的工作邮箱和家庭住址可能已经被黑客掌握,这让我和家人深感不安。”据悉,被盗数据中包含部分在反恐、反间谍部门工作的人员名单,可能对国家安全构成威胁。
类似安全事件警示:第三方合同工风险凸显
此次事件并非FBI首次因第三方人员失误导致泄密。2023年,一名联邦承包商员工因将机密文件上传至个人电脑而被起诉;2025年,FBI一名临时工曾违规外泄调查记录。安全专家指出,政府部门普遍依赖外部承包商,但对合同工的安全培训与监督往往不足。
常见问题解答
Q1: 此次FBI数据泄露涉及多少人?
A1: ShinyHunters宣称窃取了约2.5万名现役和离职FBI员工的信息。FBI尚未官方确认具体数字,但内部通报估计涉及超过1.8万人。受影响的包括特工、分析人员及行政职员。
Q2: 被移除的埃森哲合同工将面临什么后果?
A2: FBI已将其从项目中移除并取消安全许可。根据联邦合同规定,合同工可能面临个人违约追责,甚至刑事调查。埃森哲内部可能对其进行纪律处分,包括解雇。此外,FBI可能对埃森哲启动罚款或终止合作程序。
此次FBI数据泄露事件再次敲响警钟:即便拥有最严密的网络安全体系,人的疏忽仍可能成为最薄弱的环节。未来,美国政府势必加强对第三方合同工的安全审计与实时监控,避免类似的“补丁漏洞”再次发生。
Related Threads - 策略游戏
FBI于2026年10月5日移除一名埃森哲合同工,因其未安装安全补丁导致ShinyHunters黑客入侵PeopleSoft系统,窃取数万员工敏感信息。事件暴露第三方管理漏洞,引发生死安全担忧。