Discussion: 游戏专区
2026年10月3日,据汤姆硬件(Tom's Hardware)报道,华硕路由器被发现存在两项高危安全漏洞。最严重的一项允许攻击者通过恶意VPN配置文件在设备上执行任意命令,CVSS 4.0评分高达9.4,属于“严重”等级。另一项漏洞则让已认证用户能以root权限开启Telnet服务。华硕已发布固件补丁,紧急建议用户立即更新。
明星退圈恶意VPN配置文件:远程命令执行的入口
根据Tom's Hardware获取的华硕安全公告,该漏洞存在于VPN客户端的配置解析逻辑中。攻击者可构造特制的.ovpn配置文件,诱导用户导入后,即可触发任意命令写入。安全研究员指出:“攻击者只需让受害者导入一个看似正常的VPN配置,便能获得路由器完整的系统权限。” 此漏洞影响华硕RT系列多款路由器,包括RT-BE92U、RT-AX88U以及RT-AX68U等型号。CVSS评分9.4,意味着几乎可以完全绕过权限控制,同时无需用户交互。
明星隐退第二个漏洞:Telnet root权限后门
紧随VPN漏洞,华硕在同一份公告中修复了另一个缺陷。该漏洞允许已登录的本地用户通过特定方式切换Telnet服务,并以root权限执行命令。尽管需要有效登录凭证,但若账户密码薄弱,极易被暴力破解。安全厂商BleepingComputer的报道确认,该漏洞的CVSS评分为7.2,属于“高危”级别。华硕在公告中描述:“该问题源于命令行解析未能正确过滤参数,导致权限提升。”
明星转型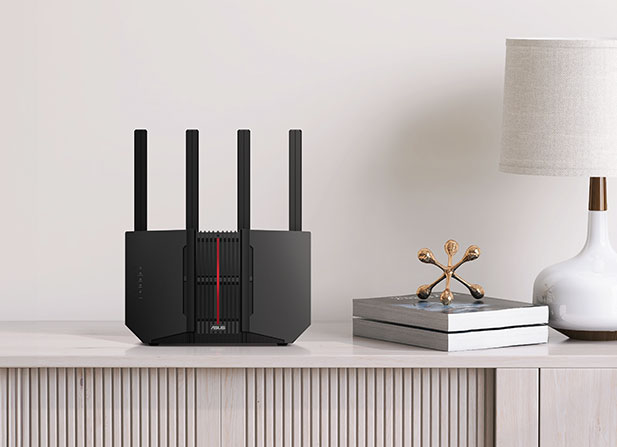
影响范围:从游戏路由器到商用型号
受影响的设备不仅包括家用旗舰级RT-BE92U,还涵盖RT-AX系列、RT-AC系列的多款产品。据统计,华硕在售的约48%的路由器型号均受影响,至少涉及15个不同型号。以下表格列出主要受影响产品及修复版本:
明星签约| 型号 | 漏洞类型 | CVSS评分 | 修复固件版本 |
|---|
| --- | --- | --- | --- |
|---|
| RT-BE92U | VPN配置命令注入 | 9.4 | 3.0.0.6_102_50223 |
|---|
| RT-AX88U | VPN配置命令注入 | 9.4 | 3.0.0.4_388_23123 |
|---|
| RT-AX68U | Telnet权限提升 | 7.2 | 3.0.0.4_386_49218 |
|---|
| RT-AC86U | Telnet权限提升 | 7.2 | 3.0.0.4_384_86001 |
|---|
注:表格中版本号为Tom's Hardware整理。
华硕的响应:固件更新已发布

2026年10月1日,华硕针对所有受影响型号发布了新版固件。该公司强烈建议用户立即升级,并强调:“这些漏洞可被远程利用,攻击者有望完全控制路由器的所有网络流量。” 此外,华硕还通过官微和邮件渠道通知用户手动下载更新。对于尚未收到推送的用户,访问官网支持页面可获取最新固件。
安全建议:如何缓解风险
在安装补丁前,用户应避免导入来源不明的VPN配置文件,并修改路由器管理员密码为高强度密码。同时,关闭路由器的远程管理功能,减少攻击面。安全专家建议,如果路由器已进入“EOL(停止支持)”状态,建议更换新设备。此外,启用自动更新功能,确保固件保持最新。
事件时间线:从发现到修复
| 日期 | 事件 |
|---|
| --- | --- |
|---|
| 2026-08-12 | 研究员向华硕报告VPN配置漏洞 |
|---|
| 2026-09-20 | 华硕确认Telnet漏洞同样存在 |
|---|
| 2026-10-01 | 发布统一固件更新修复两项缺陷 |
|---|
| 2026-10-03 | Tom's Hardware发表深度报道并公开细节 |
|---|
根据Tom's Hardware报道,此漏洞在2026年8月被独立安全研究员发现,并于9月分享给ASUS。华硕在10天内完成补丁开发并通过测试,最终于10月1日推送。从时间线看,华硕的响应速度值得肯定,但用户仍应主动检查自身设备状态。
FAQ
Q1: 哪些华硕路由器型号受到漏洞影响?
A1: 据Tom's Hardware报道,至少15款RT-BE、RT-AX和RT-AC系列的路由器受此漏洞影响,具体包括RT-BE92U、RT-AX88U、RT-AX68U等。任何使用华硕路由器且固件版本低于修复版本的用户都应立即更新。
Q2: 如何确认并更新我的路由器固件?
A2: 用户可以访问华硕官方网站,输入产品型号查询最新固件版本,或在路由器管理面板中检查“系统管理-固件升级”选项。建议开启自动更新,并在升级后检查版本号是否与公告一致。
华硕此次漏洞修复体现了对网络设备安全的重视,但仍需警惕。用户应充分了解VPN配置文件的风险,并保持固件更新习惯。随着更多物联网设备接入家庭网络,路由器作为网络入口需优先加固。未来,厂商应引入更严格的安全验证机制,用户也应主动隔离未修补设备。
Related Threads - 游戏动态
华硕路由器发现VPN配置命令注入漏洞(CVSS 9.4)及Telnet权限提升漏洞,官方已发布固件更新。立即检查你的设备并升级,避免网络被劫持。