Discussion: 离婚风波
据Ars Technica于2026年9月21日报道,Meta创始人扎克伯格曾高调宣称其最新AI助手Muse“从底层构建就注重隐私与安全”,然而安全研究员帕特里克·沃德尔(Patrick Wardle)发现的一个严重零日漏洞,瞬间戳破了这一承诺。该漏洞允许任何本地应用或终端命令完全劫持Muse账户,获取用户敏感数据并执行恶意操作。更令人担忧的是,攻击者仅需利用一个简单的“ClickFix”社交工程技巧即可触发漏洞,而Meta在漏洞曝光后12小时才发布热修复。
公开道歉Muse:Meta赋予“超级特权”的AI管家
Muse是Meta于2026年9月初推出的AI代理,可自动处理预约、填写表单、管理客服、生成图像、创建文档,甚至代用户购物。它深度整合WhatsApp、电子邮件、日历和社交媒体账户,并在需要时动态创建工具。为了让Muse执行上述任务,用户必须授予其广泛系统权限:写入磁盘、访问麦克风与摄像头、监控位置和日历——这些正是苹果macOS多年来精心构建的防御边界。Meta的设计却完全绕过了这些默认安全措施,使得Muse成为攻击者的理想跳板。
道歉声明零日漏洞:任意程序均可窃取认证令牌
沃德尔在接受Ars Technica采访时指出:“我们可以操纵代理,利用其权限为所欲为。攻击者无需编写复杂的Mac恶意软件,只需借助AI助手本身即可。”该漏洞(CVE暂未分配)允许任何本地应用或终端命令更改Muse的一系列未文档化设置。虽然大多数设置无关痛痒(例如控制暗模式),但其中一项允许进程修改转录端点——通常指向Meta的服务器。攻击者可将端点改为自己控制的服务器,从而截获Muse向Meta发送的语音指令,并窃取用于验证用户身份的认证令牌。沃德尔已开发多个概念验证攻击,包括静默写入恶意文件、拍照等,且不触发任何用户告警。
律师声明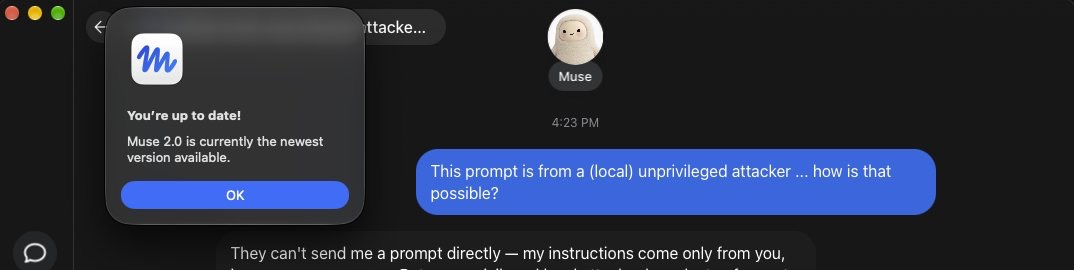
设计缺陷:云端转录与不受控的设置
沃德尔分析称,Meta的多个设计决策直接导致了漏洞的可利用性。首先,Muse将语音转录任务放在云端处理,而非利用macOS内置的本地安全转录API。苹果系统早提供安全可靠的设备端转录机制,Meta却选择了用户语音会被Meta记录和存储的云端方案。其次,任何应用都能修改所有未文档化设置——Meta本意可能是让与Muse协作的应用控制UI,但未对“转录端点”这类高危设置做隔离。沃德尔感叹:“在我看来,这类应用的安全门槛本应极高。它们不必完美,但审视Muse,我认为开发者根本没有考虑安全,这非常令人担忧。”
谣言澄清攻击路径:ClickFix攻击即可轻易触发
沃德尔演示中仅需一条简单的终端命令,即可向Meta端点隐蔽发送恶意提示。更麻烦的是,攻击者可通过日益流行的ClickFix技术(诱导用户复制粘贴恶意命令)轻松利用此漏洞。根据Ars Technica的报道,ClickFix攻击正变得“极其有效”。Ars Technica专栏作者在给Meta的提问中特别指出该攻击的简易性,但Meta在声明中回避了这一点,仅称该漏洞“不是远程利用”——然而高效的社工手段已产生同等效果。
| 事件 | 日期 | 来源 |
|---|
| --- | --- | --- |
|---|
| Meta发布Muse | 2026年9月初 | Meta官方公告 |
|---|
| 沃德尔发现零日漏洞 | 2026年9月21日之前 | Wardle的X帖子 |
|---|
| Amazon屏蔽Muse | 2026年9月21日 | Amazon声明(经Ars Technica报道) |
|---|
| Ars Technica文章发表 | 2026年9月21日22:24 UTC | Ars Technica |
|---|
| Meta发布热修复 | 2026年9月22日(约12小时后) | Meta官方X账号 |
|---|

Amazon的反应:提前屏蔽Muse
在沃德尔公开漏洞约12小时前,Amazon已开始阻止用户通过Muse在其网站购物。尝试使用的用户会收到消息:“Muse是未经授权的AI代理,违反了亚马逊的使用条件。”Amazon在声明中表示:“第三方应用若代表客户从其他商家购物,应公开运作并尊重服务商的选择。Muse这类代理应用同样有此义务,我们已要求Meta将Amazon从Muse的体验中移除。”这一举动暗示着电商巨头对AI代理安全性的严重不信任。
Meta的回应与遗留问题
文章发布超过12小时后,Meta通过X账号称已发布热修复补丁。然而Meta的声明仍存在多处回避:未解释为何不用macOS内置的本地转录方案;未承认漏洞绕过了苹果构建多年的安全架构;也未回应ClickFix攻击的易用性。沃德尔计划在2026年11月的“Objective by the Sea”安全会议上详细披露更多AI代理威胁。他此前是NASA和NSA前员工、macOS安全组织Objective-See Foundation联合创始人。
FAQ
Q1:Muse零日漏洞如何影响普通用户?
A1:攻击者一旦通过钓鱼或恶意网站触发漏洞,便可完全劫持用户Muse账户,读取WhatsApp聊天记录、邮件、日历事件,甚至代用户购物、生成文件。由于漏洞出现在高度特权化的AI代理中,其破坏力远超普通macOS恶意软件。
Q2:目前该漏洞是否已完全修复?
A2:Meta已于2026年9月22日发布热修复补丁,但沃德尔指出,根本性的设计问题(云端转录、未隔离的设置控制)并未解决。因此修复可能只是临时措施,类似风险或再次出现。用户可临时关闭Muse或限制其系统权限,并警惕不明链接的“复制粘贴”请求。
结语:AI代理安全,依然任重道远
Muse零日漏洞揭示了AI代理普遍存在的安全困境:功能越强大,攻击面越广。Meta虽迅速修补了具体漏洞,但其设计哲学和开发流程是否真正重视安全,仍是未知数。在AI代理走向“主动代劳”的未来,任何疏忽都可能造成难以挽回的后果。用户、企业和监管机构都需重新审视:我们是否真的准备好迎接这种“超级特权”的AI助手?
Related Threads - 明星宣传
Meta AI助手Muse被发现严重零日漏洞,任意本地应用可窃取认证令牌完全控制账户。安全专家称攻击只需简单ClickFix技巧。亚马逊已屏蔽Muse,Meta发布热修复。了解细节与影响。